2026年10月21日の夜、多くのホームページの裏側で動いているプログラムPHPに重大な脆弱性があると公表され、修正版が出ました。翌22日にかけて、サーバー会社やネットショップ、ゲームなどが一斉に緊急メンテナンスをし、「ホームページが開かない」「サーバー会社から緊急の知らせが来た」という声が増えました。
結論:今日やることと、本当に必要なこと
先に結論だけ書きます。
- まだ確認していない場合は、下の図の8項目を順に。公表から日が経っているので、サーバー会社の修正はすでに終わっていることが多いはずです。それでも、最初の3つ(サーバー会社の案内の確認、PHPの版の確認、サイトの動作確認)は、自分の目で確かめてください
- 直す方法は「更新」だけ。PHP 8.1以前には通常の修正版が出ていないので、使っているなら新しい版への切り替えを計画します
- 本当に必要なのは、PHPに頼る範囲を減らすこと。公開の4日前から悪用の「試み」が観測されており、直す側の猶予は短くなっています。PHPが動いている限り、次の脆弱性でも同じ確認を繰り返します。WordPressは本体が無料なだけに、更新・保守・止める判断はすべて利用者の持ち分で、こういうときのリスクが大きくなります。PHPで動くWordPressから離れる、必要以上に動的なサイトにしない——無駄のない土台を作ることが、この記事の本題です(本当に必要なことの章)
なお、GMOグループのセキュリティ会社が注意喚起を出し、グループのサービスも対応を発表したため、「GMOが大変なことになっている」という印象を持った方もいたと思います。確認できた範囲では、GMOの会社自身が被害を受けたという発表は見つかりませんでした。GMOの名前が出てくるのは、注意喚起をした側、対応した側、「PHPを使っていないので影響なし」と発表した側です。
ここから先は、この結論の根拠です。何が起きたのか、なぜ今後も続くと考えるのか、8項目の中身、PHPを使い続ける場合の仕組みの作り方、そしてPHPに頼る範囲を減らす選び方、の順に書きます。その前に、お断りが2つあります。
- この記事の事実は、2026年10月25日時点で、PHP公式、各社の公式発表、報道を読んで確認した範囲です。状況は今も動いています。最新の情報は、PHP公式とご契約のサーバー会社の案内で確かめてください
- 特定の会社が被害を受けたかどうかを論じる記事ではありません。確認できなかったことは、書いていません
そもそも「脆弱性」とは何か
脆弱性とは、プログラムの中にある、鍵のかけ忘れのような不具合のことです。普段は何も起きませんが、その不具合のある場所を知っている人は、外から入り込めてしまいます。
ホームページは、文字や画像だけでできているとは限りません。WordPress、予約フォーム、問い合わせフォーム、ネットショップなどは、サーバーの上でPHPが動いて、画面を組み立てたり、入力を受け取ったりしています。PHPそのものに鍵のかけ忘れがあると、その上で動くサイトは、どれも影響を受けるおそれがあります。
今回の件がこれまでと違うのは、WordPressのプラグインのような「追加の部品」ではなく、PHP本体の脆弱性だった点です。サーバー会社も、制作会社も、個人のお店も同じ土台を使っているため、影響が広く及びました。
2026年10月21日〜23日に何が起きたか
時系列で見る
日本時間で、順に並べます(出典は記事末尾)。
- 10月17日:Amazonが、修正版の公開の4日前に、この脆弱性を狙った試みを検知したと発表(The Registerの報道)
- 10月20日:PHP開発チームが、重大な脆弱性2件の修正版を21日(日本時間の夜11時)に出すと予告。詳細が漏れたり悪用が確認されたりした場合は早める可能性がある、と記載
- 10月21日 昼〜夜:GMO Flatt Securityが、修正版の公開前にできる対策を自社のブログで公表。国家サイバー統括室が注意喚起し、修正を速やかに適用できない場合はサイトの一時停止も有効な方法の一つと案内。首相もXで、パッチの適用に備えるよう呼びかけ
- 10月21日 22時台:修正版が、予告より少し早く公開(GMO Flatt Securityは22時40分ごろ、ヘテムルは22時30分ごろと記載)
- 10月22日:各社が緊急メンテナンスを実施。サイトの表示を止めたサーバー会社、ネットショップ、ゲーム、動画サービスもあった
- 10月23日:PHP公式が、関連する別の情報提供(CVE-2026-115560)を公表。この分の修正版は未公開
予告より早く修正版が出たことは、頭に入れておいてください。あとの「今後も同じことが起きると考える理由」につながります。
脆弱性の中身:2件、どちらも「最も深刻」の区分
公表された脆弱性は2件で、番号はCVE-2026-109618とCVE-2026-109619です。どちらも、深刻さを表す国際的な指標(CVSS v4.0)で9.2と評価され、最も深刻な「緊急」の区分にあたります。2件を合わせて「php2shell」という通称で呼ばれています。
PHP公式の説明を、かみくだいてまとめます。
- どちらも、PHPがメモリ(作業用の記憶領域)を扱うときの不具合。条件がそろうと、ログインしていない外部の人が、サーバー上で好きなプログラムを動かせるおそれがある
- Webのリクエストを処理するPHPは、基本的にすべてが対象。特にリスクが高いのは、Apacheの上で動く「mod_php」という方式
- 更新だけが完全な対策で、設定の変更による回避策は完全ではない
- 修正版は、8.2.35、8.3.36、8.4.27、8.5.12
- PHP 8.1以前には、通常の修正版は提供されていない。ソースから自分で作る人向けに、7.4・8.0・8.1の最小限の修正だけが公開された。ディストリビューションや長期サポートの会社が独自に修正を用意している場合もあるため、使っている会社に確認するか、サポート中の版へ移るよう案内されている
GMO Flatt Securityは、この脆弱性の発見者ではないと明記しています。公開された情報と自社の検証をもとに、「PHP 5.x系、7.x系、8.x系に広く影響すると考えるべき」という見立てと対策を公表しました。また、問題の混入は古く、PHP 5.2系や5.4系にさかのぼると推定しています。
各社の対応:公式の発表から
次の表は、各社が自分で公表した内容のうち、確認できたものだけをまとめたものです。
| 会社・サービス | 公表された内容(確認日:2026年10月25日) |
|---|---|
| GMO Flatt Security | 修正版の公開前に取れる対策を公表。サーバー内のデータを減らす、サーバーの持つ権限を減らす、ログの設定を見直す、サーバーを止める場合の連絡体制を決めておく、などを提案 |
| お名前.com レンタルサーバー | 10月22日12時から21時の予定で緊急メンテナンスを実施し、20時45分に終了。提供中のすべてのPHPのバージョンに修正を適用。利用者がPHPのバージョンを変える必要はない。WordPressのサイトヘルスの画面では、修正済みでも従来の版番号が表示されることがある |
| ヘテムル | 10月21日の昼過ぎから順に機能を停止し、22日の未明には全サーバーでサイトの表示を停止。同日11時24分にサイトの表示を再開、12時12分に管理画面などを再開。PHP 8.2〜8.5は公式の修正版、7.4〜8.1は公式のサポート終了後に出た修正、5.6〜7.3は自社で作った修正を適用。脆弱性を悪用しようとしたとみられるアクセスの試みを確認したと記載 |
| GMOグローバルサイン | 電子証明書の発行サービスは、PHPを使っていないため影響なし。製品サイトのブログとお知らせの一部ではPHPを使っていたため、10月22日0時に対策を完了 |
| さくらインターネット | クラウドサービスの一部機能の停止を発表(時事通信の報道) |
| ゲーム・動画など | 『ウマ娘 プリティーダービー』『グランブルーファンタジー』がメンテナンスを発表。ブシロード、バンダイチャンネル、ニコニコが公式サイトで緊急メンテナンスを告知(電ファミニコゲーマーの報道) |
この表を読むと、GMOグループの名前が出てくるのは、注意喚起をした側、対応した側、そして「PHPを使っていないので影響がない」と発表した側です。確認できた範囲では、GMOの会社自身が被害を受けた、という発表は見つかりませんでした。
実際に悪用されたのかどうかについては、日本の公的機関が「悪用された」と発表した例は、10月25日時点で私たちが確認できた範囲では見つかりませんでした。一方で、悪用の「試み」は、複数の会社が観測しています。Amazonは、修正版の公開の4日前(10月17日)に、この脆弱性を狙った試みを検知したと発表しました。Cloudflareのマシュー・プリンスCEOは、公開の前の10時間で数千件、公開から45分で数万件、2時間で数十万件の試みを確認したと述べています(The Registerの報道)。ヘテムルのように、試みを確認した国内の会社もあります。
ただし、「試み」と「成功」は別です。Reutersによると、セキュリティ会社のHunt.ioは、10月22日(木曜)の時点では、追跡している犯罪者が実用的な攻撃の道具を作れていないように見える、と述べています。一方でPHP公式は、認証のいらないリクエストで動くエクスプロイト(脆弱性を突くプログラム)が実証されていると評価しています。「被害が確認されていない」ことは、「安全だった」ことを意味しません。
続報:10月23日の情報提供(CVE-2026-115560)
10月23日、PHP公式が、「セッションのアップロード進捗」という機能に関する情報提供を公表しました。番号はCVE-2026-115560で、完全な説明は、次の定期的な修正版のリリースと合わせて公開される予定です。公式の説明は次のとおりです。
- この問題を使ってコードを実行させる方法は「まれ」で、特定の設定が重なったときに限られる
- 修正版が出るまでは、
session.upload_progress.enabled=0の設定を勧める - 10月21日の対策で、すでにこの設定を入れている場合は、追加の対応は不要
修正版はまだ出ていません。この設定は、レンタルサーバーではサーバー会社が決めることが多い部分です。ご自身で触る前に、サーバー会社の案内を確認してください。この項目は状況が動いています。2026年10月25日時点の内容ですので、最新の案内もあわせてご確認ください。
今後も同じことが起きると考える理由(ここは考察です)
ここからは、事実ではなくこの記事の考察です。根拠にした事実は、1つずつ書きます。
根拠にした事実
- 問題は古くから潜んでいた。GMO Flatt Securityは、今回の問題の混入が、PHP 5.2系や5.4系にさかのぼると推定している
- 公開前後の猶予が短い。PHP公式は、詳細が公開されたり悪用が確認されたりしたら予定より早く出すと予告し、実際に修正版は予告より少し早く出た。Amazonは公開の4日前から試みを検知しており、攻撃する側がどうやって情報を得たのかは不明だと述べている。当スタジオの別の記事で紹介した調査では、2025年に悪用された脆弱性の、公開から悪用が始まるまでの時間の中央値はおよそ5時間とされている(出典はワードプレスは危険?に記載)
- この数か月に、似た規模の話が続いている。2026年7月には、WordPress本体にも、ログインなしでコードの実行につながる脆弱性の組み合わせ(通称「wp2shell」)が公表され、公開された攻撃コードが出回った。米国のCISAが、悪用が確認された脆弱性の一覧に加えている
- 通常の修正が出ない古い版が、まだ使われている。PHP 8.1以前は、PHPプロジェクトから今回の修正版が出ていない
専門家の見方:「毎週のように緊急対応が続く」
Reuters(2026年10月23日配信)が、サイバーセキュリティの専門家7人に取材した記事を出しています。内容をそのまま整理します。
- Cloudflareのプリンス CEOは、重要なソフトウェアにある深刻な脆弱性を、ほかにも多数把握していると述べました。そのうえで、今後数年は、毎週のように「空が落ちてくる」と感じる状況になるだろうと予測しています。一方で、結果としてこうした問題の多くは片づいていくとも話していて、長い目では前向きに見ています
- 背景にあるのはAIです。これまでは、脆弱性を見つけて攻撃の手段を作るまでに数週間から数か月かかり、守る側には直す猶予がありました。AIは大量のコードを休みなく調べられ、攻撃の手段も数時間で用意できるため、その前提が崩れてきている、と記事は説明しています。脅威情報の会社VulnCheckは、AIが一因となって、見つかる脆弱性の数が前年の約2倍になったとしています(詳しい調査結果は後日の公表予定で、記事では検証されていません)
- VulnCheckの研究者は、今週のような事案が一度に複数あったことから、今後は緊急対応がもっと増えると見ています
- 慎重な見方もあります。curlの主任開発者は、AIが見つける脆弱性には珍しい種類のものが多く、悪用は難しいと述べています。ArmorCodeの担当者は、公表される脆弱性が増えても、攻撃の成功が自動的に増えるわけではないと述べました
- 専門家の見方は、「攻撃が急増する」と「大混乱にはならない」で分かれています。ただし、守る側が対応できる時間が短くなる点では一致しています
注意してほしい点が3つあります。
- プリンス氏の発言は、今後数年についての予測で、確定した事実ではありません。また、Cloudflareは守るためのサービスを提供する会社ですので、発言には会社の立場が反映されている可能性があります
- 確認できた範囲では、「今回より大きな問題が起きる」と明言した記載は見つかりませんでした。述べているのは、「深刻な脆弱性がほかにもある」ことと、「緊急の対応が頻繁になる」ことです
- Cloudflareは、今回の脆弱性に対して、全利用者にファイアウォールでの保護を広げましたが、パッチの適用の代わりにはならないと強調しています(The Registerの報道)
そこから考えたこと
- 一つの穴の影響が大きくなっている。同じ部品(PHP、WordPress、共通のプラグイン)を、世界中の多くのサイトが使っています。攻撃する側にとっては、一つの手口で多くの標的に届きます。今回、サーバー会社や大きなサービスが一斉に止まったのは、その表れだと考えます
- 「うちは小さいから狙われない」は、通用しにくい。条件に合うサイトを自動で探して攻撃する仕組みは、会社の規模や業種を見ません。個人のお店でも、PHPが動いていて修正されていなければ、条件には当てはまります
- 直す側の時間は、短くなる。公開から攻撃まで数時間という世界では、「週明けに確認する」では間に合わない場面が出てきます。自分で直せなくても、誰が・いつ・何を確認するかを決めておくことが、備えの中心になります
- サーバー会社が直してくれるのは、土台まで。WordPress公式のセキュリティの手引き(Hardening WordPress)は、サーバー会社が責任を持つのは土台の部分で、利用者が入れたアプリケーションまでは責任を負わないことが多い、と説明しています。今回は、土台のPHPをサーバー会社が直してくれました。ただ、WordPressやプラグインの更新、使っていない古いサイトの整理は、利用者の側に残ります
「また同じことが起きる」と言い切る根拠はありません。ただ、上の4つが同時に変わらない限り、程度の差はあっても、似たことは繰り返される、というのが私たちの見立てです。
個人店・中小企業が、今日からやること
冒頭の図の8項目を、順に説明します。まだやっていない場合の確認として読んでください。公表から日が経っているので、サーバー会社の修正はすでに済んでいることが多いはずですが、「済んでいるはず」と「確かめた」は別です。専門の知識がなくても、できることから並べています。①〜③は「まず確認する」、④〜⑥は「次に整える」、⑦〜⑧は「決めておく」ことです。
1. ご契約のサーバー会社の案内を確認する
まず、サーバー会社の「お知らせ」や、メンテナンス・障害情報のページを開いてください。確認するのは次の3点です。
- 今回のPHPの脆弱性への対応が完了しているか
- 利用者が自分でやることがあるか(お名前.comのように「PHPのバージョンを変える必要はない」会社もあれば、自分で切り替えを勧める会社もあります)
- 対応後も、表示上の版番号が変わらないことがあるか(お名前.comは、修正済みでもWordPressのサイトヘルスでは従来の版番号が出る場合があると案内しています。画面の番号だけで「古いまま」と判断せず、サーバー会社の案内で確かめます)
案内が見つからない、読んでも分からない、という場合は、サーバー会社のサポートか、サイトを作った会社に問い合わせてください。
2. 自分のサイトがPHPを使っているか、どの版かを確認する
次のどれかに当てはまれば、PHPを使っている可能性が高いです。
- WordPressで作っている
- ページのアドレスの終わりが
.phpになっている - 予約システムや問い合わせフォームを、自分のサーバーに入れている
- サーバーの管理画面に、「PHPのバージョン」を選ぶ項目がある
使っている版を調べたら、次の図のように考えます。
切り替え先の目安は、WordPress公式が推奨環境に挙げるPHP 8.3以上です(2026年10月25日時点)。PHP 8.2も、公式の発表では2026年12月31日でサポートが終わります。
ただし、PHPの版を切り替えると、古いテーマやプラグインが動かなくなることがあります。切り替える前にバックアップを取り、切り替えたあとにサイトが動くかを確認します(次の項目)。
3. サイトが正常に動くかを確認する
サーバー会社が修正を当てたあとは、念のため、次を実際に試します。
- トップページと、主なページが表示される
- 問い合わせフォームから、テスト送信ができる(届くメールも確認する)
- 画像やファイルのアップロードができる(使っている場合)
- 予約・注文の流れが動く(使っている場合)
4. WordPressとプラグイン、テーマを最新にする
PHPが直っても、WordPressやプラグインに古い部分が残っていれば、そこから入られます。管理画面で、本体・テーマ・プラグインの更新を確認します。使っていないプラグインとテーマは、無効化ではなく、削除までします。詳しくは、ワードプレスは危険?の弱点の章に書いています。
5. バックアップを取り、戻せるかを確かめる
更新の前には、必ずバックアップを取ります。そして、取ってあるだけでなく、戻せるかどうかを、一度は確かめてください。自動バックアップがあるサーバーでも、戻す操作が有料だったり、数日かかったりすることがあります。バックアップと復元の記事に、確認の手順をまとめています。
6. サーバーに置いてあるものを減らす
GMO Flatt Securityは、今回の対策として、サーバー内のデータを減らすことと、サーバーの持つ権限を減らすことを挙げています。個人のお店や中小企業では、次のような形になります。
- 使っていない古いサイトや、テスト用のページを消す(公開されたまま残っていると、そこが入口になります)
- 問い合わせの内容や顧客の情報を、サイトのサーバーの中に溜め込まない(メールで受け取って、サーバー上には残さない、など)
- 辞めた人や、取引の終わった外注先の管理画面のアカウントを消す
- 管理画面のパスワードを、他のサービスと使い回さない。二要素認証を使えるなら、有効にする
7. 連絡を受け取る人を決めておく
サーバー会社の緊急のお知らせは、契約したときのメールアドレスに届きます。そのアドレスが、今も見ているアドレスかを確認してください。担当者が辞めて、誰も見ていないメールボックスに届いている、ということはよくあります。
あわせて、「サーバー会社の告知を見るのは誰か」「サイトを一時的に止める判断をするのは誰か」を決めておきます。国家サイバー統括室は、修正を速やかに適用できないときは、サイトの一時停止も有効な方法の一つとしています。自分のサイトを止めるかどうかを、止まってから慌てて決めないことが大切です。
8. おかしいと気づいたときの動き方
次のような兆候があったら、改ざんされている可能性があります。
- 検索結果に、自分のサイトのものではないページが出てくる
- 管理画面に、見覚えのないユーザーが増えている
- 取引先から、「御社から、おかしなメールが届いた」と言われた
- サイトの表示が、急に遅くなった
まず、サイトを一時的に非公開にして、その時点のファイルとデータを保存します。慌てて上書きして直すと、原因を調べる手がかりが消えます。そのうえで、サーバー会社と、サイトを作った会社(あるいは専門の業者)に連絡します。ログ(アクセスの記録)が残っているかも、サーバー会社に確認してください。
PHPを使い続けるなら:「その場しのぎ」を仕組みにする
ここまでの8つは、今回の件に対する確認です。ただ、専門家の見立てが当たるにせよ外れるにせよ、公開から攻撃までの猶予が短くなっていることは、今回の件で見えました。「事件が起きてから、慌てて確認する」というやり方を、その都度くり返すのは、いちばん消耗します。WordPressや予約システムなど、PHPで動く仕組みを使い続けるなら、事件のたびの確認を、最低限決まった仕組みに置き換えてください。
仕組みにするときの、いちばん小さな形は次のとおりです。
- 月に1回、15分の確認の時間をカレンダーに入れる(サーバー会社のお知らせ、PHPの版、WordPressとプラグインの更新、バックアップの日付を見る)
- 使っている部品の一覧を、1枚作る(PHPの版とサポートの終わる日を書く。サポートが終わる半年前に、移る計画を立てる)
- 緊急の知らせが来たときの、連絡先と判断する人を決める(休日の夜でも連絡がつくかを確かめる)
- 自分で全部は見られない場合は、どこまでを誰に頼むかを決める(頼むときの範囲の決め方は保守の範囲と相場に書いています)
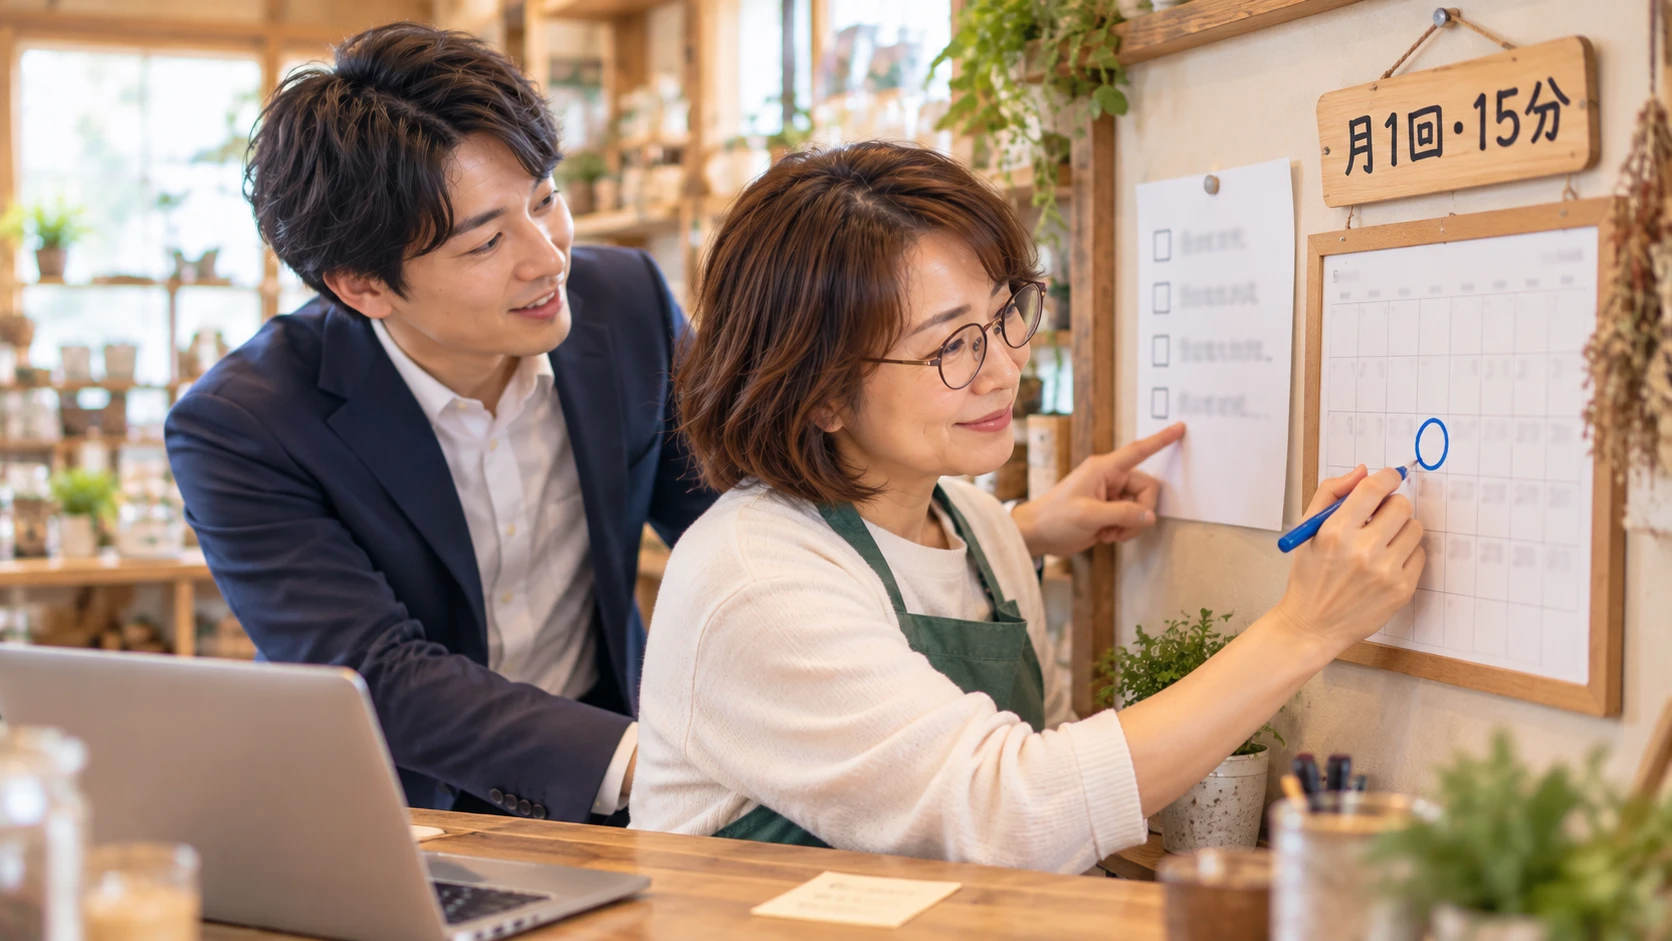
ただし、この仕組みは守る範囲が変わらないまま、確認を続けるための工夫です。確認の回数そのものを減らす方法は、次の章にあります。
本当に必要なこと:PHPに頼る範囲を減らす
ここまでの対策は、PHPやWordPressが動いていることを前提にしています。動いている以上、更新と確認はこれからも続きます。専門家の予測どおり緊急対応が頻繁になれば、その回数は増えます。
WordPressは、本体もテーマもプラグインも、無料で手に入ります。だからこそ広く使われ、だからこそ、動かしたあとの更新・保守・止める判断は、すべて利用者の持ち分です。今回のような事態では、「無料で始められた」ことの裏側にあった負担が、一度に表に出ます。無料で始められた分の負担は、更新・バックアップ・サーバー・保守の費用として、あとから形を変えて現れます。
これからのサイトに求められるのは、機能を足し続けることではなく、しっかりした、無駄のない土台です。守る範囲を小さくする方法は、2つあります。
- WordPressから離れる。WordPressは、訪問者がページを開くたびにサーバーの上でPHPが動く仕組みです。PHPで動く以上、PHP本体の脆弱性からは逃れられません。更新が年に数回の会社案内やお店の基本情報のサイトなら、PHPを動かさない静的サイトに作り直す道があります。乗り換え先の4つの道と、やめて困ることは、WordPressをやめたいにまとめています
- 必要以上に動的なサイトにしない。予約や問い合わせ、お知らせの更新のために、サイト全体をPHPで動かす必要はありません。フォームや予約は外部のサービスに任せ、サイト本体は静的なファイルだけにすれば、サーバーの上で動くプログラムをゼロに近づけられます。「この機能のために、本当にサイトの中でプログラムを動かす必要があるか」を、一つずつ問い直してください
今回、GMOグローバルサインが「電子証明書の発行サービスはPHPを使っていないため、影響がない」と発表したのは、この考え方の実例です。PHPが動いていなければ、PHPの脆弱性はそのサイトには届きません。
ただし、静的サイトが「何もしなくてよい」わけではありません。ドメインとアカウントの管理、公開に使うサービスの設定、フォームなどの外部のサービスの確認は残ります。また、管理画面から毎日のように自分で文章を直す使い方や、ネットショップをサイトの中で動かす使い方には向きません。その場合は、よく変える項目だけを編集できる仕組みを静的サイトに足す道もあります(WordPressをやめたいの4つ目の道)。
当スタジオは、自社のホームページも、お客様向けの格安パッケージも、静的サイトで制作しています。サーバーの上でPHPを動かさないので、今回のような脆弱性のたびにサイトを止めたり、慌てて確認したりする必要がありません。動かすものが少ないほど、直すものも少なく、表示も速くなります。保守込みの維持費と、サーバー費用を0円にできる条件は格安パッケージのページに、費用の考え方はCloudflareの無料プランの記事にあります。いまのWordPressのサイトを静的サイトに移せるかどうかは、過去1年の更新を書き出すところから判断できます。維持費と表示速度の無料診断から、お問い合わせください。
まとめ
- 2026年10月21日、PHP本体の重大な脆弱性2件(通称「php2shell」)の修正版が公開され、多くのサービスが緊急メンテナンスに追われた。GMOの会社自身が被害を受けたという発表は、確認できた範囲では見つからなかった
- 更新だけが完全な対策で、PHP 8.1以前には通常の修正版が出ていない。10月23日の続報(CVE-2026-115560)もあり、状況は動いている
- 今後も似たことが続くと考えるのは、この記事の考察。Cloudflareのプリンス CEOの「今後数年は毎週のように緊急対応が続く」は予測であり、専門家の見方も分かれているが、守る側の猶予が短くなる点では一致している
- まだ確認していなければ、冒頭の8項目を順に。PHPを使い続けるなら、担当者・頻度・部品の一覧・止める基準を決めた仕組みにする
- 本当に必要なのは、PHPに頼る範囲を減らすこと。WordPressから離れる、必要以上に動的なサイトにしない。PHPを動かさない静的サイトなら、この種の脆弱性はそのサイトに届かない。ただし、運用の手間がゼロになるわけではない
「自分のサイトがPHPを使っているのか、どの版なのか、誰が見ているのか」が分からない、という状態そのものが一番のリスクです。サーバーの契約内容の確認だけでも、静的サイトに移せるかどうかの相談でも構いませんので、必要でしたらお問い合わせください。
出典(2026年10月25日確認)
- PHP公式ニュースアーカイブ(2026年10月20日の予告、21日の修正版とセキュリティアドバイザリ、23日のセッションのアップロード進捗の情報提供):php.net/archive/2026.php
- GMO Flatt Security Blog「PHPの重大な脆弱性『php2shell』(CVE-2026-109618、CVE-2026-109619)の概要と対応指針」:blog.flatt.tech/entry/php2shell
- ITmedia NEWS「PHP緊急脆弱性『php2shell』パッチ今夜11時公開、その前にできる対策は……GMO系セキュリティ企業が提唱」(2026年10月21日):itmedia.co.jp
- 電ファミニコゲーマー(国家サイバー統括室の注意喚起と各社のメンテナンス、2026年10月21日):news.denfaminicogamer.jp
- 時事通信(nippon.com)「Japan PM Warns of Vulnerabilities in PHP Programming Language」(2026年10月22日):nippon.com
- お名前.com「レンタルサーバー PHP脆弱性対応のお知らせ」(2026年10月22日):onamae.com/news/article/11594
- ヘテムル「PHP脆弱性への対応およびメンテナンス完了とお詫び」(2026年10月22日):heteml.jp/info/detail/id/2954
- GMOグローバルサイン「PHPの脆弱性による電子証明書サービスへの影響について」(2026年10月22日):info-globalsign.com/news/20261022
- WordPress.org「Requirements」(推奨環境:PHP 8.3以上):wordpress.org/about/requirements
- WordPress Developer「Hardening WordPress」(サーバー会社の責任の範囲):developer.wordpress.org
- Reuters「AI-discovered bugs may soon trigger fresh disruptions, cyber experts say」(2026年10月23日。Investing.com掲載の配信記事):investing.com
- The Register「Hackers pile on PHP2Shell as AWS reveals attacks began before disclosure」(2026年10月22日):theregister.com
- Qualys ThreatPROTECT「WordPress wp2shell Vulnerabilities Exploited in the Wild」(2026年7月):threatprotect.qualys.com
- 参考(各社の対応状況を一覧にした二次的な資料。各社の公式発表を確認できたものだけを本文に使用):jinrai.co.jp